
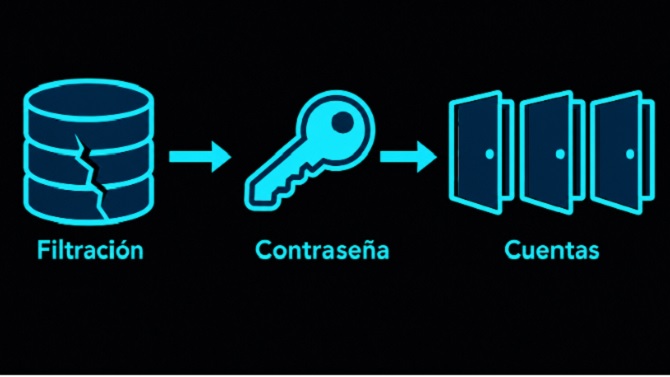

Cuando un club o una federación sufre una brecha de datos, el daño no termina en su propio servidor. Los nombres, correos y teléfonos que salen de una base de datos deportiva se usan después para intentar entrar en otras cuentas de las mismas personas, y la puerta que suelen encontrar abierta es una contraseña repetida.
Los casos se han acumulado en los últimos años. En agosto de 2024, la Real Federación Española de Ciclismo comunicó que un ciberataque había expuesto datos identificativos de sus licenciados, entre ellos DNI, correos electrónicos y teléfonos, y pidió a los afectados que cambiaran sus contraseñas de acceso, según informó IUSPORT. Ese consejo, que aparece en casi todos los comunicados tras un incidente, solo funciona si la nueva clave es realmente distinta de las anteriores y de las que el usuario emplea en otros servicios.
Por qué la contraseña repetida es el eslabón débil
La mayoría de los socios, deportistas y empleados de entidades deportivas manejan decenas de cuentas: la plataforma de licencias, la web de abonados, el correo del club, la aplicación de entradas, la banca online. Recordar una clave distinta para cada una resulta poco realista, y por eso muchas personas reutilizan la misma combinación con pequeñas variaciones, a menudo ligadas al nombre del equipo o a un año señalado.
Para un atacante, una lista de correos filtrada es un punto de partida. Basta con probar esas direcciones junto con contraseñas conocidas en otros servicios para que alguna cuenta ceda. Por eso los especialistas en seguridad recomiendan claves largas, aleatorias y únicas para cada servicio, algo difícil de inventar a mano. Un generador de contraseñas seguras resuelve esa parte: crea combinaciones que no siguen ningún patrón personal y que no se pueden deducir a partir de la fecha de fundación del club o del dorsal favorito. Lo habitual es combinarlo con un gestor que las almacene, de forma que el usuario solo tenga que recordar una clave maestra robusta.
El problema no se limita a los aficionados. El Centro Nacional de Ciberseguridad del Reino Unido dedicó un informe específico a las ciberamenazas contra las organizaciones deportivas, en el que señala el compromiso del correo electrónico corporativo y el fraude digital como riesgos principales para clubes y entidades. Una cuenta de correo de la secretaría técnica o del departamento financiero protegida con una clave débil puede servir para desviar pagos o suplantar a directivos ante terceros.
La responsabilidad jurídica de las entidades
Para clubes y federaciones, la seguridad de las contraseñas tiene también una dimensión legal. El Reglamento General de Protección de Datos obliga a quien trata datos personales a aplicar medidas técnicas y organizativas adecuadas al riesgo, y cuando se produce una brecha que pueda afectar a los derechos de las personas, la entidad debe notificarla a la Agencia Española de Protección de Datos en un plazo de 72 horas e informar a los afectados.
Una federación con miles de licenciados o un club con una masa social amplia maneja información que interesa a los delincuentes. Si el acceso a esas bases de datos depende de contraseñas compartidas entre empleados, de claves que no se cambian cuando alguien deja la entidad o de cuentas sin verificación en dos pasos, la valoración de esas medidas ante una eventual inspección será difícil de sostener. La seguridad de las credenciales forma parte de la diligencia que se exige a cualquier responsable del tratamiento, también en el ámbito deportivo.
Medidas razonables para clubes, federaciones y deportistas
Ninguna entidad puede garantizar que no sufrirá un incidente, pero sí puede reducir su alcance. Las medidas más útiles suelen ser sencillas y poco costosas:
-
Usar una contraseña distinta para cada servicio, generada de forma aleatoria y con suficiente longitud.
-
Activar la verificación en dos pasos en el correo, en las plataformas de gestión de licencias y en los accesos administrativos.
-
Asignar cuentas individuales a cada empleado o voluntario en lugar de compartir una sola clave en la oficina del club.
-
Retirar los accesos el mismo día en que una persona deja la entidad o cambia de funciones.
-
Tras cualquier comunicado de filtración, cambiar no solo la contraseña del servicio afectado, sino también la de cualquier otra cuenta donde se hubiera repetido.
En el caso de los deportistas, especialmente los profesionales, conviene prestar atención a las cuentas de redes sociales y al correo personal, porque son los canales que se usan para suplantar su identidad ante patrocinadores, agentes o la propia afición.
Las filtraciones en el deporte seguirán siendo noticia mientras clubes y federaciones gestionen grandes volúmenes de datos personales. Lo que sí está en manos de cada entidad y de cada usuario es que una base de datos expuesta no se convierta en la llave de todas sus demás cuentas.

Normas de participación
Esta es la opinión de los lectores, no la de este medio.
Nos reservamos el derecho a eliminar los comentarios inapropiados.
La participación implica que ha leído y acepta las Normas de Participación y Política de Privacidad
Normas de Participación
Política de privacidad
Por seguridad guardamos tu IP
216.73.216.246